Araştırmacılar 30 Metre Uzaklıktan Kulaklık Sesini Dinleme Yöntemi Buldu
 Hong Kong merkezli bir grup araştırmacı, kulaklıkların içerisinde yer alan analog devreleri kullanarak 30 metre uzaktan sesleri çekebilen bir teknoloji geliştirdi. InjectEave adı verilen yöntemle kulaklıklardan çıkan sesin, cihazın kendisine fiziksel olarak dokunmadan ve kablosuz bağlantısını hedef almadan uzaktan dinlenebildiği gösterildi. Üstelik araştırmacılar, uygun ekipman kullanıldığında bu seslerin duvarların arkasından bile çekilebileceğini gösterdi.
Haberi okuduğunuz için teşekkürler, bizi takip etmeyi unutmayın!
Elektromanyetik yan kanal saldırılarının temel prensibi oldukça basittir: Elektronik cihazların devreleri çalışırken çevreye istemeden elektromanyetik sinyaller yayar. Bu sinyaller analiz edildiğinde, cihazın gerçekleştirdiği işlemler hakkında bilgi edinilebilir.
Önceki çalışmalar, klavyelerin elektromanyetik yayılımlarından tuş vuruşlarını, ekranlardan yayılan sinyallerle ekran görüntülerini yeniden oluşturabilmeyi gösterdi. Ancak kulaklıkların durumunda önemli bir engel bulunur: Kulaklıklardan aktarılan ses sinyalleri genellikle 20 kHz’in altında kalır. Böyle düşük frekanslı bir sinyalin çevredeki elektromanyetik gürültü içinde pasif olarak tespit edilmesi oldukça zordur.
InjectEave’in farkı tam olarak burada ortaya çıkar. Araştırmacılar, sinyalin kendisini pasif şekilde dinlemek yerine, cihaza dışarıdan elektromanyetik bir sinyal göndererek ses bilgisinin daha kolay yakalanabileceği bir frekans bölgesine taşınmasını sağlar.
Bu yöntemi özellikle dikkat çekici kılan nokta, geleneksel dijital güvenlik önlemlerinin saldırının temel mekanizmasını ortadan kaldıramamasıdır. Örneğin, kulaklık ile telefon arasındaki Bluetooth iletişimi güçlü şekilde şifrelenmiş olsa bile işe yaramaz; çünkü araştırmacıların yöntemi Bluetooth paketlerini ele geçirmeye çalışmaz. Saldırı, ses sinyalinin cihaz içerisindeki analog donanımdan geçerken oluşturduğu fiziksel yan kanalı hedef alır. Dolayısıyla şifreleme, maskeleme veya rastgeleleştirme gibi dijital savunmalar InjectEave’e doğrudan karşı koyamaz.
Araştırmacılara göre riski azaltmak için donanım seviyesinde önlemler gerekir. Kabloların bükümlü çift yapıda kullanılması, elektromanyetik ekranlama ve filtreleme, dışarıdan gönderilen sinyalin cihaz içerisindeki hassas bileşenlere ulaşmasını zorlaştırabilir. Ancak bu önlemlerin saldırıyı tamamen ortadan kaldıracağının garanti edilemeyeceğini de belirtiyorlar.
InjectEave, “Injection‑Modulation‑Emission” yani enjeksiyon, modülasyon ve yayılım şeklinde üç aşamalı bir mekanizmaya dayanır. Saldırgan öncelikle hedef cihaza radyo frekansında bir elektromanyetik taşıyıcı sinyal gönderir. Araştırmacılar deneylerinde 0 ile 9 MHz arasındaki frekansları kullandı ancak saldırı için gerekli kesin ayarları kamuya açıklamadı.
Gönderilen sinyal, cihazın içerisindeki amplifikatörler, analog‑dijital dönüştürücüler (ADC), güç dönüştürücüler ve anahtarlamalı MOSFET’ler gibi doğrusal olmayan elektronik bileşenlerle etkileşime girer. Bu bileşenlerin doğrusal olmayan yapısı, dışarıdan gönderilen radyo frekansı ile cihazdaki düşük frekanslı ses sinyalinin birbirine karışmasına neden olur. Böylece normal şartlarda tespit edilmesi son derece zor olan ses bilgisi, elektromanyetik olarak daha kolay yakalanabilecek yan bantlara taşınır.
Ortaya çıkan sinyal, cihazın içerisindeki kablolar ve diğer elektronik yapılar tarafından istemeden yeniden yayılır. Saldırgan, yakındaki bir radyo alıcısı ve spektrum analizörü aracılığıyla bu sinyali yakalayıp demodüle ederek orijinal ses bilgisini yeniden oluşturabilir. Araştırmacılar bu nedenle yöntemin Wi‑Fi veya Bluetooth’taki bir açığı kullanmadığını vurgular; hatta bu bağlantılar kapatılmış olsa bile cihazın analog donanımındaki doğrusal olmayan bileşenler nedeniyle saldırı teorik olarak mümkün olmaya devam eder.
InjectEave, 5 farklı kategoride toplam 11 ticari cihaz üzerinde test edildi. Sony, Apple, Philips gibi önde gelen markaların kulaklıkları da denemelere dahil edildi. Sonuçlar cihazdan cihaza önemli farklılık gösterdi. Test edilen modellerde maksimum mesafeler çoğunlukla 1 ila 6 metre arasında değişti: Sony ZX110AP için 5 metre, UGreen MAX2 ve Philips TAH2020 için 6 metre, HP H231R için 4 metreye kadar elektromanyetik sızıntı elde edildi. Apple Earbuds için gösterilen mesafe ise 1 metre olarak kaydedildi.
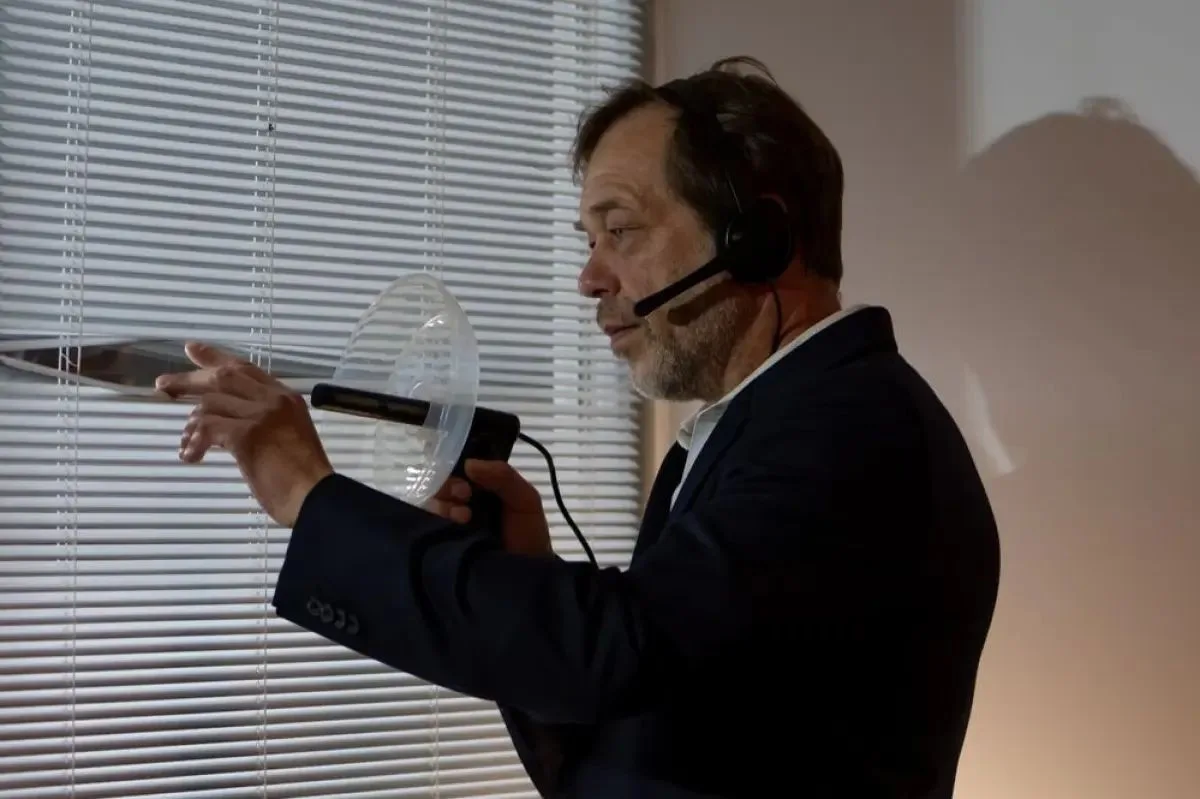
Ancak araştırmacılar, RF güç yükselticisi kullandıklarında kulaklıklardan anlaşılabilir sesleri 30 metreye kadar mesafeden kurtarmayı başardı. Üstelik deneyler yalnızca kontrollü bir laboratuvar ortamıyla sınırlı kalmadı; araştırmacılar cihazları duvarın arkasında, bir otel odasında ve ofis mobilyalarının içerisine gizlenmiş ekipmanlarla hedef alan senaryolar da gerçekleştirdi. Bir başka deneyde ise gözetleme ekipmanı çalıların arkasına gizlenerek dışarıdan saldırı gerçekleştirildi.
Benzer şekilde akıllı lambalarda parlaklık seviyesiyle ilişkili güç sinyalleri takip edilerek lambanın hangi seviyede çalıştığı belirlenebildi. Bu tür bilgilerin tek başına hassas görünmeyebileceği düşünülebilir, ancak uzun süre boyunca toplandığında bir ev veya ofisteki kullanım alışkanlıkları hakkında fikir verebilir. Araştırmacılar bu nedenle saldırının yalnızca “kulaklığı dinleme” problemi olmadığını, düşük frekanslı analog bilgilerin genel olarak elektromanyetik yan kanal üzerinden açığa çıkarılabileceğini vurguluyor.
 InjectEave’in ortaya koyduğu risk kulaklıklarla da sınırlı değil. Araştırmacılar akıllı fanlarda elektromanyetik olarak sızan kontrol sinyallerinden fanın çalışma hızının ve dolayısıyla çalışma durumunun çıkarılabileceğini gösterdi. Örneğin fanın gece boyunca belirli bir çalışma modunda olduğunun anlaşılması, odanın kullanım zamanları hakkında bilgi sağlayabilir.
Dahası, ekip sabit telefonlar üzerinde gerçekleştirdiği bir gösterimde saldırıyı yalnızca dinleme amacıyla kullanmakla kalmadı. Telefon görüşmesindeki bilgilerin gerçek zamanlı olarak izlenmesi, ardından yapay olarak oluşturulan bir sesin elektromanyetik yöntemle cihaza aktarılması ve konuşmanın manipüle edilmesi şeklinde kapalı döngülü bir senaryo da gösterildi. Bu deney, InjectEave’in yalnızca pasif bir dinleme yöntemi olarak kalmayabileceğini ortaya koyuyor.
Tek tıkla reaksiyon bırakabilirsin.
Yorumlar
0 yorum