Yapay Zeka Destekli İlk Virüs: Kararları Modellerle Alıyor
 Siber güvenlik araştırmacıları, dört farklı yapay zeka modelinden aldığı yanıtları kullanarak sonraki adımları belirleyebilen yeni bir Windows virüsü keşfetti. CLOSEDQUORUM adı verilen yazılım, yapay zekayı yalnızca kod veya içerik üretmek için kullanmak yerine doğrudan saldırı altyapısının bir parçası haline getiriyor.
Haberi okuduğunuz için teşekkürler, bizi takip etmeyi unutmayın!
CLOSEDQUORUM kararlarını yapay zekaya bırakıyor
Cisco Talos araştırmacıları tarafından tespit edilen CLOSEDQUORUM, ele geçirdiği bilgisayarda hangi işlemi yapacağını belirlemek için DeepSeek, Qwen, Mistral ve Google Gemini modellerine başvurarak karar alıyor. Bu zararlı yazılımın öne çıkan özelliği ise, bir kez çalıştıktan sonra insan komutuna ihtiyaç duymamasıdır.
Sistem, farklı yapay zeka servislerinden aldığı yanıtları değerlendirerek sonraki adımını belirliyor. Bir model kullanılamadığında diğerlerine yönelmesi, CLOSEDQUORUM’un faaliyetini sürdürmesini mümkün kılıyor ve saldırı altyapısının tek bir yapay zeka hizmetine bağımlı kalmasını engelliyor.
Araştırmacılar, bu zararlı yazılımın ana hedeflerinin oturum açma bilgileri ve kripto para varlıklarını çalmak olduğunu belirtiyor. Talos ayrıca, CLOSEDQUORUM ile 2025’ten itibaren kredi kartı dolandırıcılığıyla ilişkili siber suç forumu faaliyetleri arasında bağlantılar buldu. Yine de, yazılımın kim tarafından geliştirildiği ya da gerçek hedeflere karşı kullanılıp kullanılmadığı konusunda net bir bilgiye ulaşamadı.
Yapay zeka saldırının merkezine yerleşiyor
CLOSEDQUORUM, hedef sisteme ulaştıktan sonra yapay zeka modellerinden aldığı yanıtları operasyonel kararlarında kullanıyor. Bu yaklaşım, saldırganların daha fazla sistemi aynı anda yönetmesine ve farklı bilgisayarlardaki koşullara göre farklı kararlar alınmasına imkan sağlayabilir. Yapay zekanın arka planda karar veren bir bileşen olarak kullanılması, geleneksel komut ve kontrol yapılarından farklı bir model ortaya çıkarıyor.
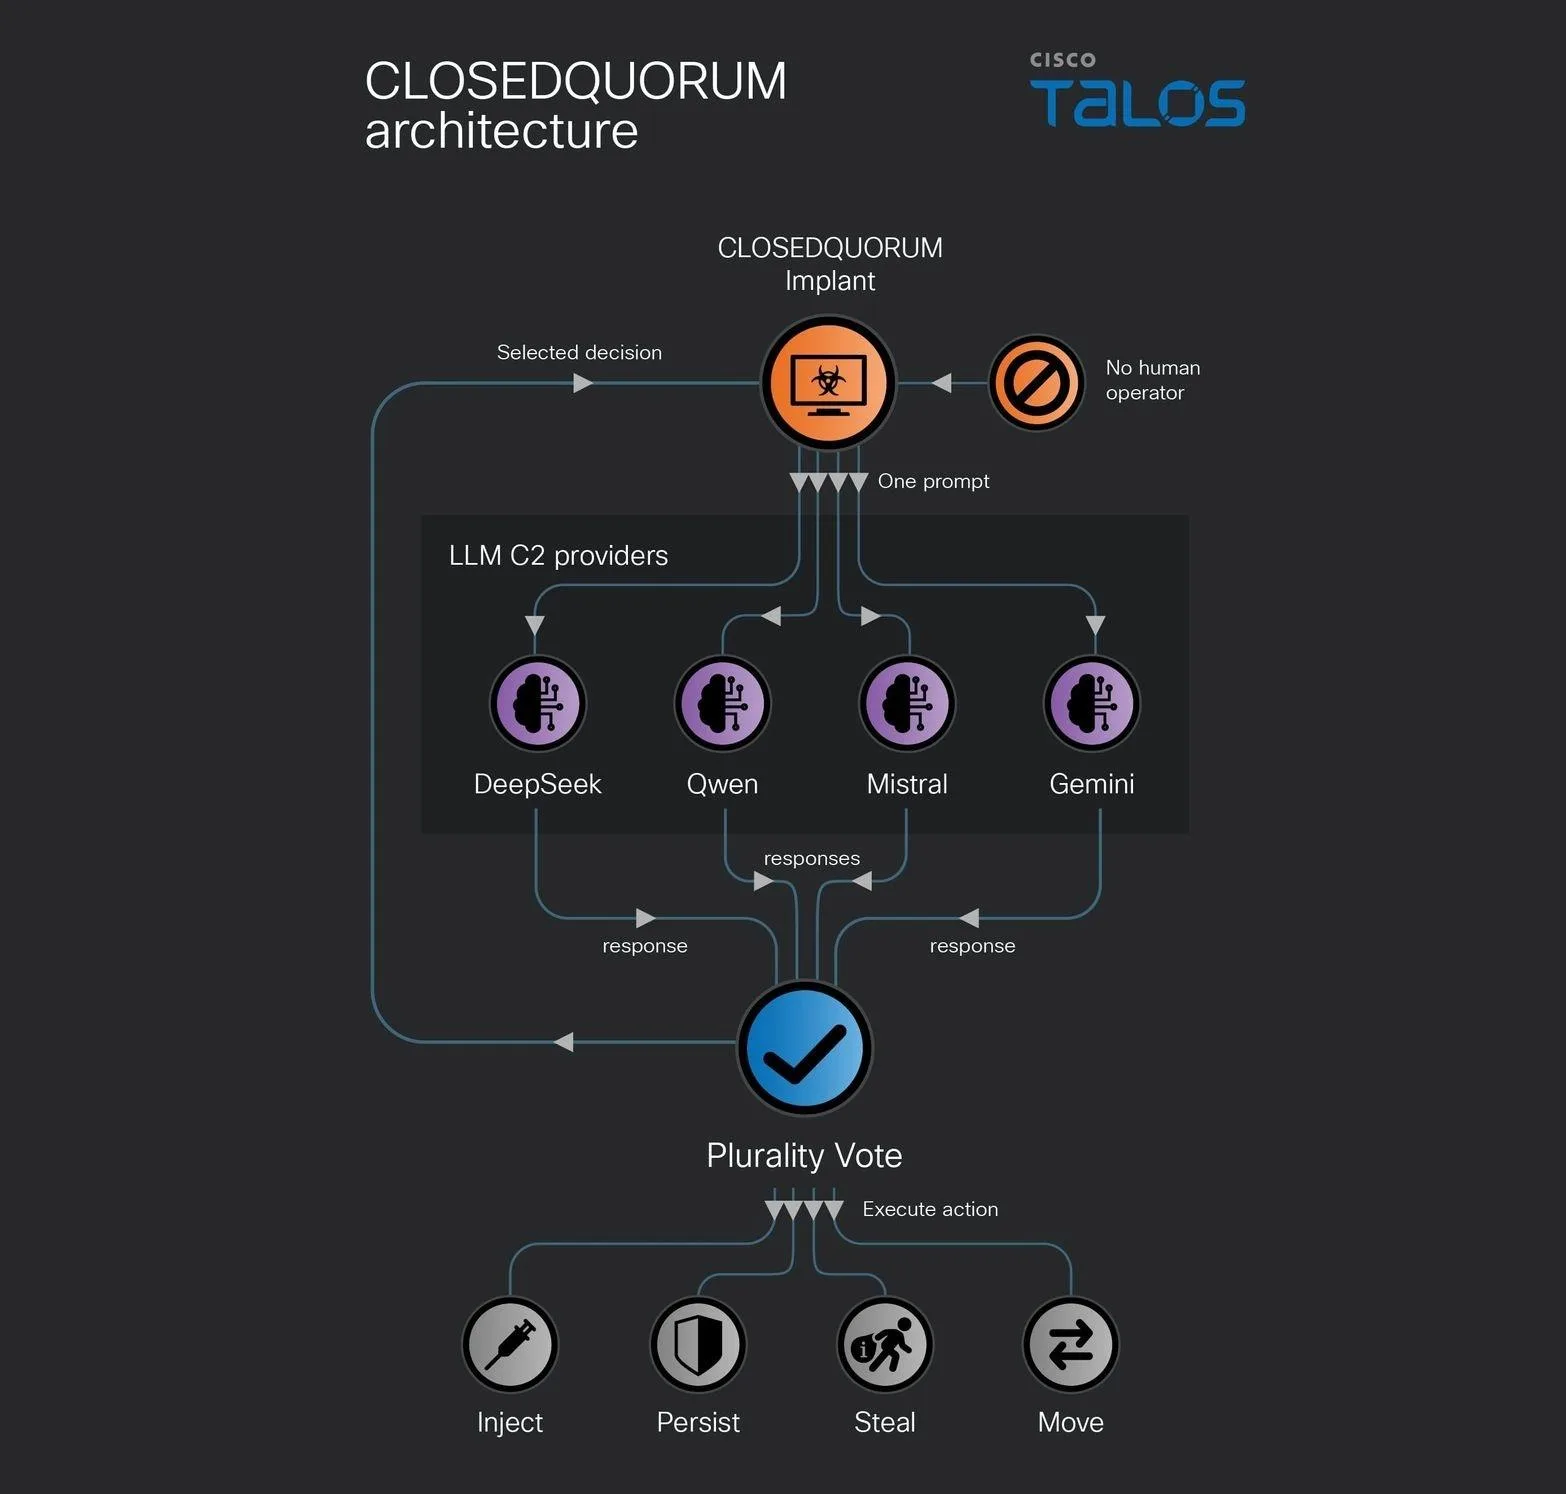 CLOSEDQUORUM’u önceki yapay zeka destekli zararlı yazılımlardan ayıran temel nokta, LLM’lerin saldırganın işini kolaylaştıran yardımcı araçlar olarak kalmaması. Daha önce görülen örneklerde yapay zeka genellikle kod yazmak, oltalama mesajları hazırlamak veya saldırı kampanyalarının bazı bölümlerini otomatikleştirmek için kullanılıyordu.
CLOSEDQUORUM’un tespiti, Cisco Talos’un yapay zeka kullanan zararlı yazılımları belirlemek amacıyla geliştirdiği açık kaynaklı CAIRN projesi sayesinde gerçekleşti. Bu sistem, malware’lerdeki AI entegrasyonlarına ait teknik izleri ve metadata bilgilerini inceleyerek benzer örnekleri sınıflandırıyor. Talos’a göre, bu izler yapay zeka entegrasyonları için bir parmak izi niteliğinde.
Tek tıkla reaksiyon bırakabilirsin.
Yorumlar
0 yorum